XZ Utils: La ingeniería social de largo plazo sobre el software de código abierto

Este artículo forma parte de la serie Ciberseguridad y Resiliencia.
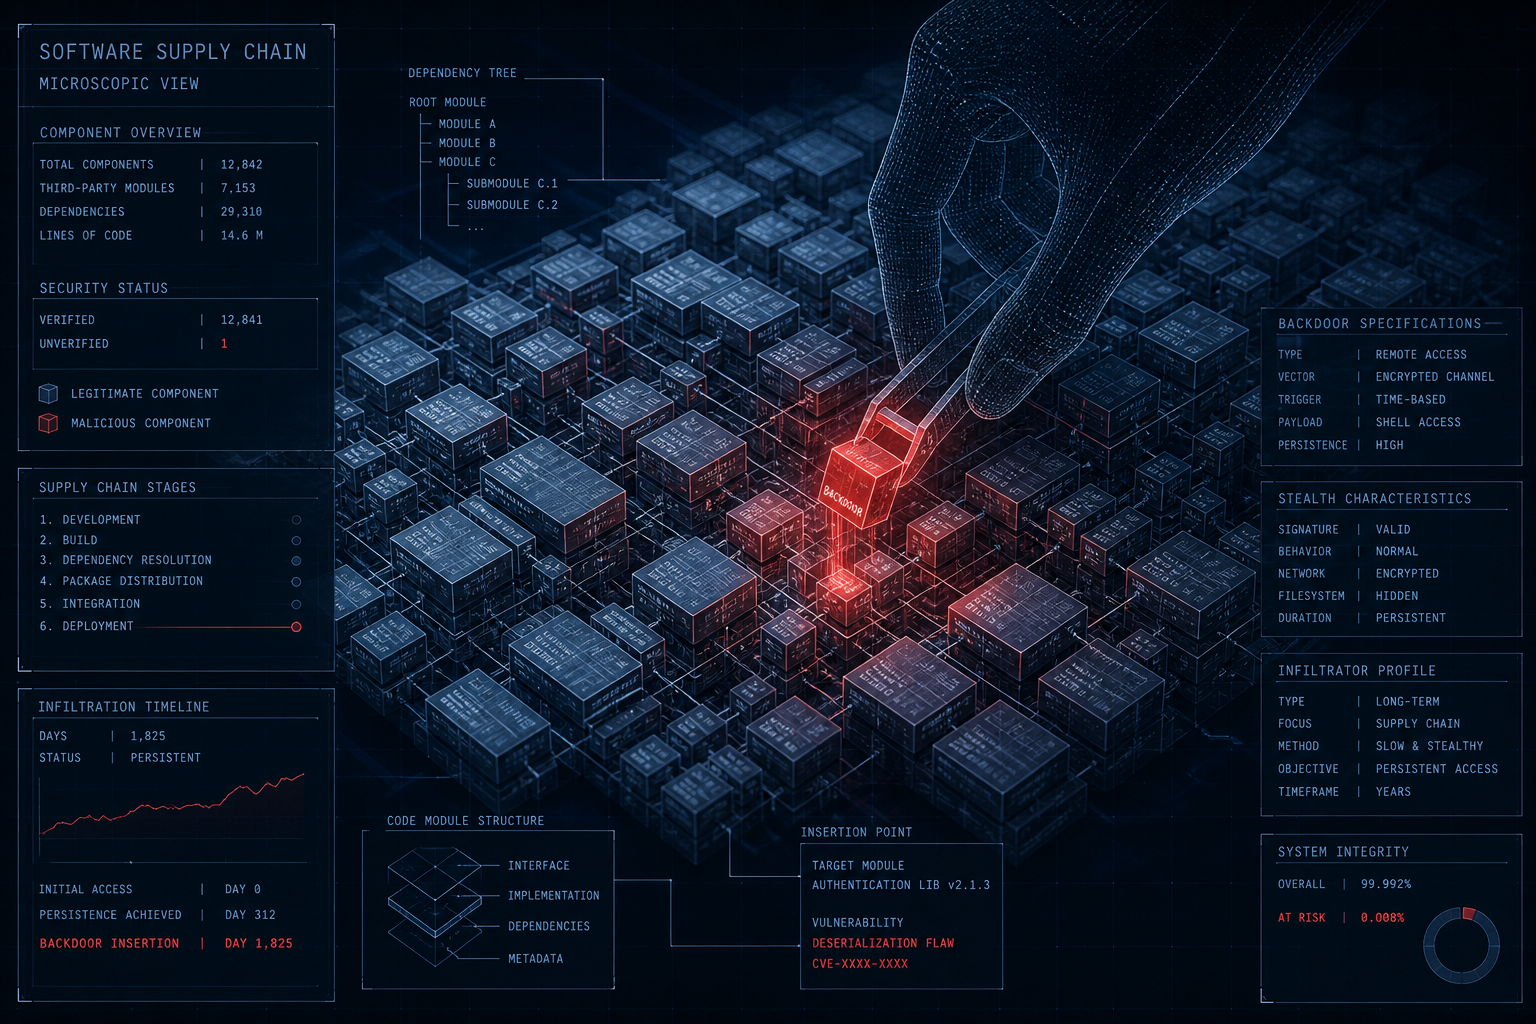
En marzo de 2024, el mundo tecnológico esquivó por poco una catástrofe de seguridad global. Un desarrollador de Microsoft descubrió, casi por accidente, una puerta trasera (backdoor) en XZ Utils, una herramienta crítica presente en casi todas las distribuciones de Linux. Lo inquietante no fue solo el código malicioso, sino el método: una infiltración de ingeniería social que duró más de dos años.
El problema: La maratón de la infiltración
A diferencia de los ataques relámpago, el atacante (bajo el alias ‘Jia Tan’) utilizó la paciencia como arma. Durante años, se ganó la confianza de los mantenedores del proyecto, contribuyendo con parches legítimos y útiles. El objetivo era desgastar al mantenedor original, un voluntario sobrecargado, hasta que este le cediera privilegios de administración. Es el ejemplo definitivo de ingeniería social aplicada a la confianza técnica.
El mecanismo: Presión social y ‘Sock Puppets’
Para acelerar el traspaso de poderes, el atacante utilizó cuentas falsas (‘sock puppets’) que enviaban correos al mantenedor quejándose de la lentitud de las actualizaciones. Esta presión social, orquestada y persistente, forzó una decisión técnica basada en el agotamiento humano. Una vez obtenida la llave del repositorio, el atacante inyectó un backdoor sofisticado que permitía el acceso remoto a servidores comprometidos.
La decisión: Auditoría de dependencias y salud del mantenedor
La decisión estratégica para las empresas no es dejar de usar software libre, sino entender la salud del ecosistema del que dependen. Debemos implementar:
1. Análisis de composición de software (SCA) profundo.
2. Identificación de dependencias críticas mantenidas por un solo individuo (Bus Factor 1).
3. Apoyo institucional y financiero a proyectos críticos para evitar el agotamiento de sus mantenedores.
La lección: La confianza no es una constante
XZ Utils nos enseña que la ciberseguridad es un maratón de confianza. Un contribuidor que hoy es útil puede ser un vector de ataque mañana. La lección fundamental es que la infraestructura del mundo moderno descansa sobre la buena voluntad de voluntarios; si no protegemos a esos humanos, no podremos proteger nuestro código.