Una llamada de 10 minutos: Cómo la ingeniería social al Help Desk paralizó un imperio de $14B

Este artículo forma parte de la serie Ciberseguridad y Resiliencia.
En septiembre de 2023, los hoteles y casinos de MGM Resorts en Las Vegas se sumieron en el caos: ascensores detenidos, máquinas tragaperras apagadas y sistemas de reserva caídos. El coste directo superó los $100 millones. Lo más inquietante no fue la sofisticación del código utilizado, sino la simplicidad del acceso inicial: una llamada telefónica de diez minutos al soporte técnico.
Este caso es el ejemplo perfecto de por qué el perímetro de seguridad ya no es una red, sino la Identidad. Y en la mayoría de las empresas, esa identidad se custodia en el lugar más vulnerable: el departamento de atención al usuario.
El problema: La empatía como vector de ataque
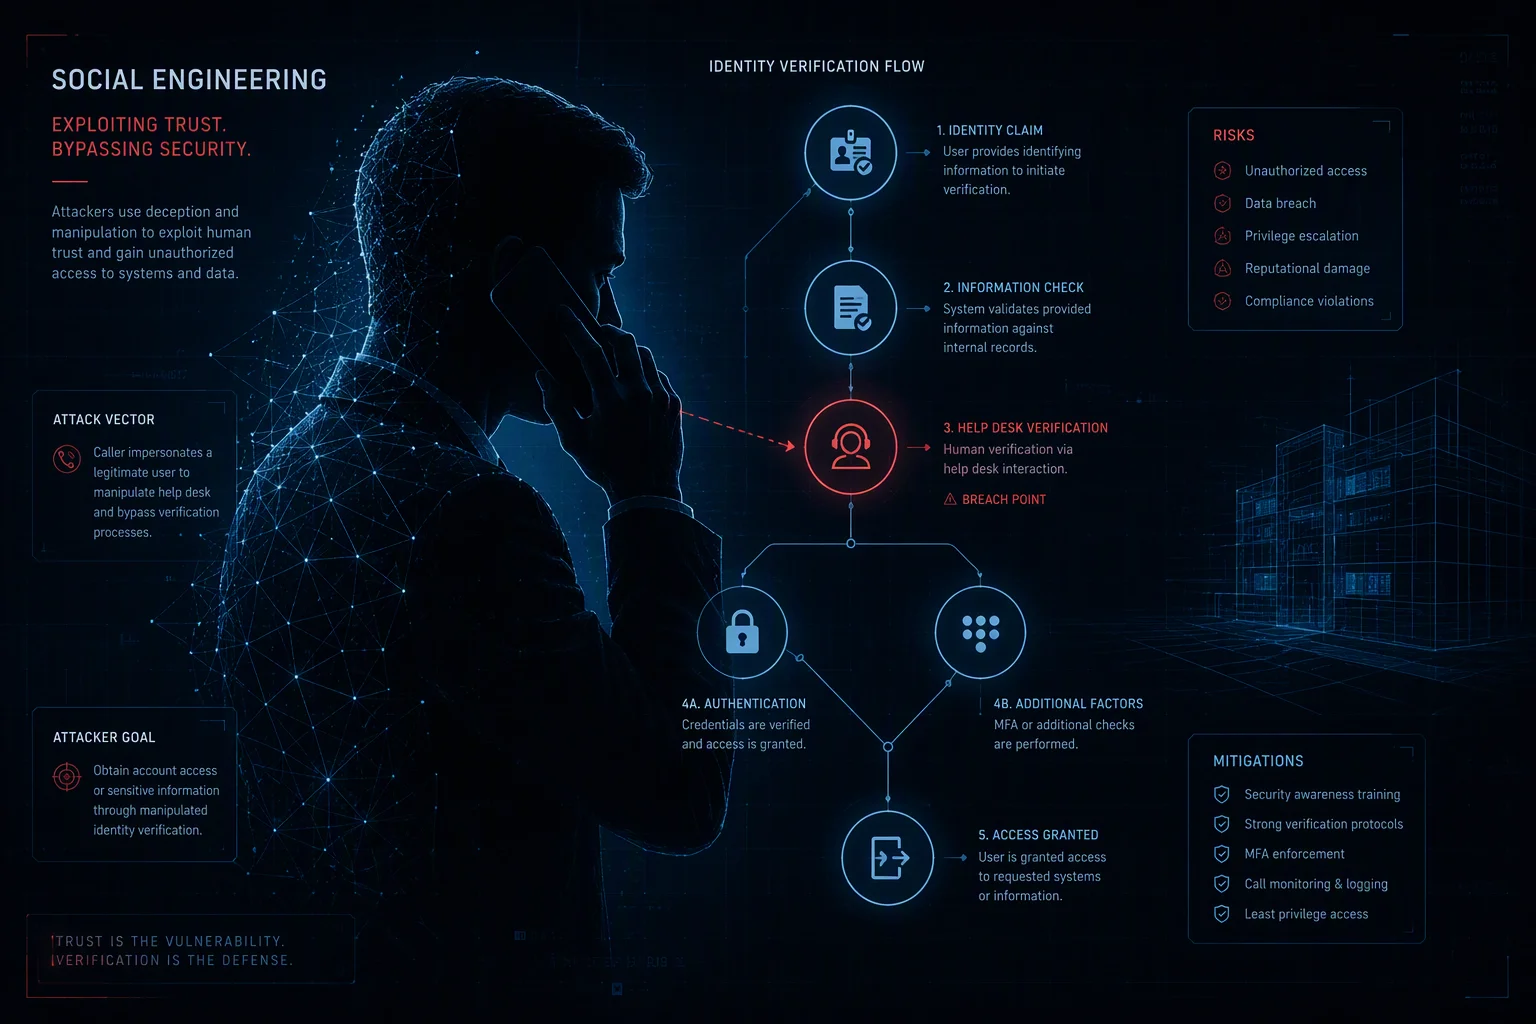
El grupo de atacantes, conocido como «Scattered Spider», no buscó vulnerabilidades en el firewall de MGM. Buscó un empleado en LinkedIn. Una vez identificado el nombre y el cargo, llamaron al Help Desk de la empresa fingiendo ser ese trabajador que había «perdido su acceso».
El atacante utilizó técnicas clásicas de Ingeniería Social: urgencia, autoridad y amabilidad. El operador de soporte, cuyo KPI principal suele ser la resolución rápida y la satisfacción del usuario, cometió el error fatal: resetear la contraseña y el factor de doble autenticación (MFA) basándose únicamente en información pública del empleado.
El mecanismo: El bypass del MFA
Muchos directivos creen que por tener implementado el doble factor de autenticación (MFA) están a salvo. El caso MGM demuestra que el MFA tiene un punto ciego: el proceso de recuperación.
Si un atacante puede convencer a un humano para que desvincule el dispositivo seguro original y vincule uno nuevo, el sistema técnico funcionará exactamente como fue diseñado, pero entregará las llaves del reino al intruso. No fue un fallo del software de identidad (Okta); fue un fallo del protocolo humano que gobierna ese software.
La decisión: Verificación «Out-of-Band» obligatoria
La decisión estratégica para una organización no es comprar una herramienta de seguridad más cara, sino endurecer los procesos de excepción.
Un protocolo de resiliencia real exige que el soporte técnico nunca resetee una credencial basándose solo en una llamada de voz. Se deben implementar mecanismos de verificación cruzada:
- Aprobación del mánager directo: Que el jefe inmediato deba autorizar el reset vía una plataforma interna.
- Tokens físicos o biometría: Exigir una prueba de vida o posesión que no pueda ser duplicada por teléfono.
- Observabilidad de identidad: Alarmas automáticas cuando se cambia un MFA desde una IP o geolocalización inusual.
La lección: Tu soporte es tu primera línea de defensa
La lección fundamental de MGM es que el soporte técnico debe dejar de ser visto como un centro de costes «amable» para ser tratado como un nodo de seguridad crítica.
La transformación digital segura exige que la eficiencia del soporte nunca comprometa la integridad del acceso. Si tu proceso de recuperación de cuentas es más rápido que tu capacidad de verificar quién está al otro lado del teléfono, no tienes un servicio eficiente; tienes una brecha abierta. En ciberseguridad, la fricción diseñada es a menudo tu mejor aliada.